ISO 27001, ENS, NIS2 y EU AI Act en una sola plataforma: ver planes · Acceso clientes

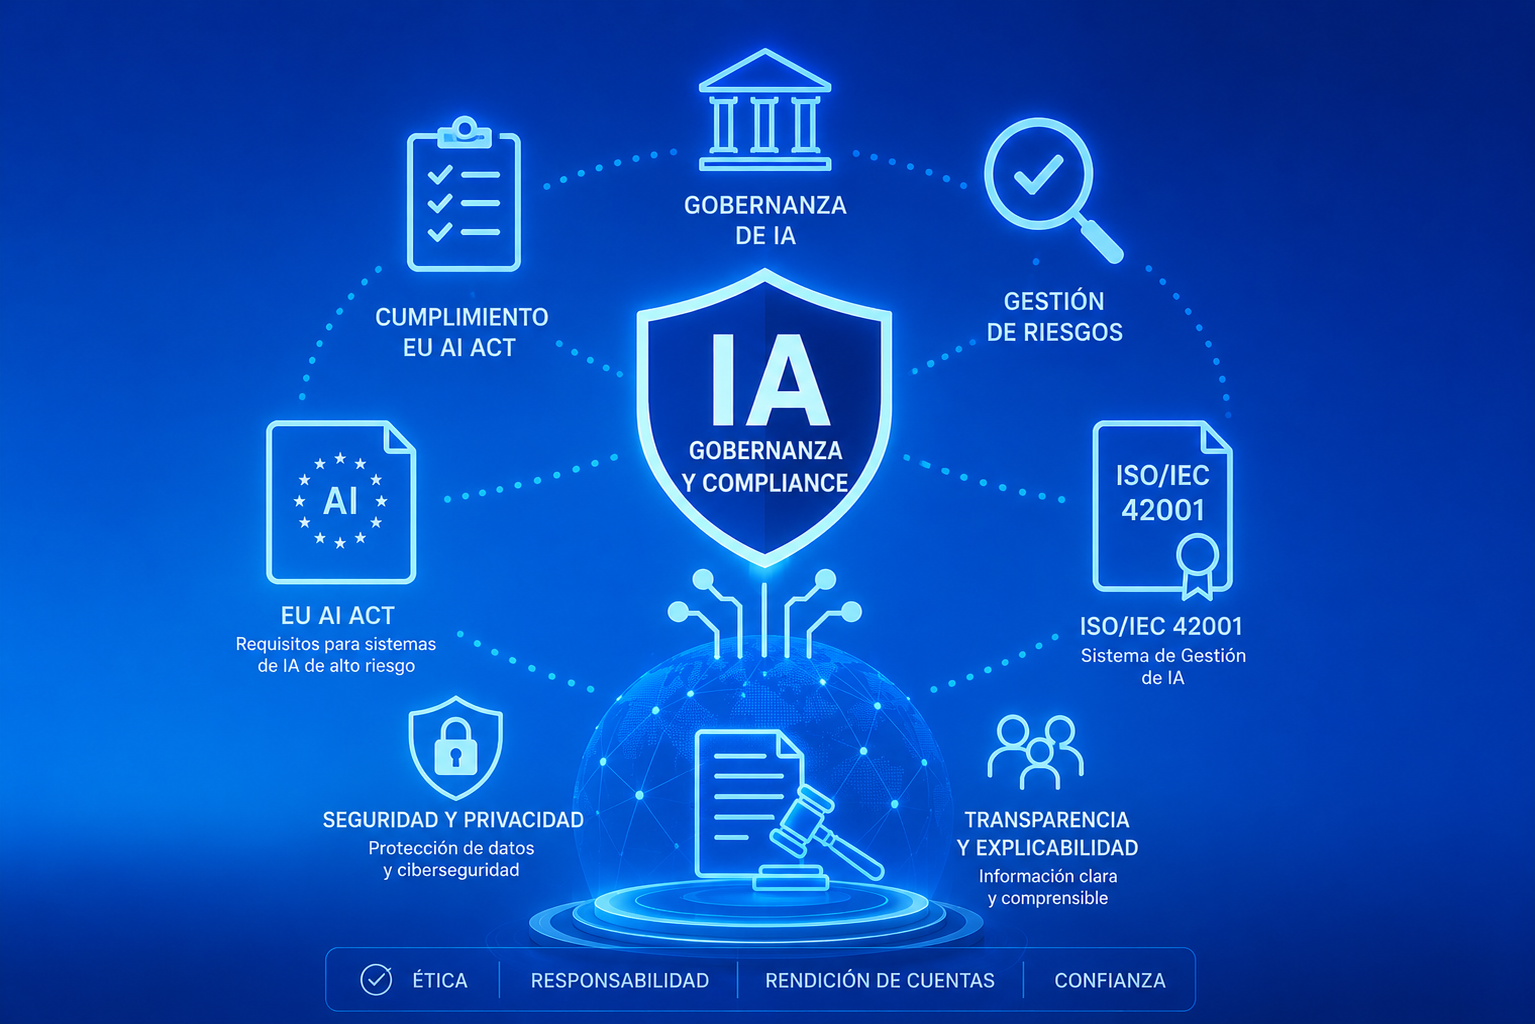
La adopción de sistemas de Inteligencia Artificial está redefiniendo la forma en que las organizaciones operan, toman decisiones y generan valor. Empresas de todos los sectores integran hoy soluciones basadas en IA en procesos críticos, en un entorno marcado por una creciente complejidad tecnológica, nuevas obligaciones regulatorias y una exposición cada vez mayor a riesgos éticos, operacionales y de seguridad.
En este contexto, AEGIS Labs acompaña a las organizaciones en la implantación de modelos sólidos de gobernanza, compliance y seguridad de IA, ayudándoles a cumplir con marcos regulatorios como el EU AI Act en Europa, o la norma ISO 42001, fortalecer la confianza en sus sistemas inteligentes y minimizar los riesgos asociados al uso de tecnologías de IA, algoritmos, datos y modelos generativos.
Descarga la guía de riesgos y requisitos regulatorios más relevantes para proyectos de Inteligencia Artificial en Europa desde aquí.
En un entorno donde la Inteligencia Artificial evoluciona constantemente, la seguridad y el cumplimiento normativo no pueden abordarse como iniciativas aisladas. Mantener modelos de gobernanza, control y supervisión de IA de forma continua es esencial para reducir riesgos, garantizar la transparencia y cumplir con las exigencias regulatorias europeas. Esto requiere al menos:
Los riesgos asociados al uso de Inteligencia Artificial son cada vez más relevantes para las organizaciones, especialmente en entornos donde los modelos de IA procesan información sensible, automatizan decisiones críticas o interactúan con clientes, proveedores y empleados. Un fallo de gobernanza, un uso indebido de modelos generativos o una brecha de seguridad pueden generar impactos operativos, regulatorios y reputacionales de gran alcance.
La utilización no controlada de sistemas de IA puede derivar en fugas de información, incumplimientos normativos, sesgos algorítmicos, pérdida de propiedad intelectual o decisiones automatizadas no supervisadas. Además del impacto financiero asociado a incidentes de seguridad y sanciones regulatorias, las organizaciones pueden sufrir una pérdida significativa de confianza por parte de clientes, socios e inversores, afectando directamente a su continuidad de negocio y capacidad de crecimiento.
Tecnología que protege tu información y responde de forma automatizada a ataques de cualquier tipo.
Búsqueda continua de vulnerabilidades y gestión de sus riesgos, con tus sistemas siempre actualizados.
Consigue y mantén la certificación ISO 27001, ENS o TISAX y la adecuación a NIS2 para demostrar tu nivel de seguridad.
Te acompañamos en las tareas más complejas:
Tenemos un conocimiento profundo del sector regulatorio de la IA en Europa y USA, con experiencia en proyectos de gobernanza de IA en ambos mercados.
Nuestros servicios cubren cada capa del entorno de IA de tu organización:
Ofrecemos monitoreo continuo, análisis de amenazas y planes de respuesta ante incidentes que minimizan el impacto de cualquier ataque y aseguran la continuidad de tus operaciones.
Te ayudamos a cumplir el Reglamento europeo de IA (EU AI Act) y la ISO 42001, y a mantener la certificación y tu reputación ante clientes y proveedores.
Reducimos el riesgo de fuga de información confidencial, propiedad intelectual y datos personales a través de herramientas de IA.
Actualidad sobre ciberseguridad y normativa
Copyright © 2026 Aegis Labs SL. Todos los derechos reservados. · Aviso legal · Política de privacidad · Política de cookies · Quiénes somos